

Seperti yang kita semua sedia maklum, salah satu matlamat utama teknologi dan pengkomputeran adalah kemudahan, dan dalam kes ini kita akan berusaha untuk mewujudkan kemudahan bagi kita, para pengaturcara.
Selalunya, langkah keselamatan terbaik adalah dengan melakukan segala yang mungkin untuk menghalang pelawat daripada benar-benar memahami apa yang mereka lakukan , sekali gus mengelakkan kelemahan web yang biasa. Oleh itu, saya cadangkan anda tidak mengikuti garis panduan orang lain semasa membangunkan laman web, tetapi sebaliknya mereka bentuk fungsi yang berbeza sendiri.
Salah satu bahagian paling penting bagi mana-mana laman web ialah pangkalan data , kerana hampir semua data yang perlu disimpan akan disimpan di sana. Untuk mengakses pangkalan data, kita memerlukan maklumat berikut:
- Server
- pengguna
- kata laluan
- Nama pangkalan data
Biasanya maklumat ini dilampirkan dalam fail yang sama yang menjalankan fungsi menyambung ke pangkalan data:
<?php

$link=mysql_connect("SERVIDOR", "USUARIO", "CONTRASEÑA");

mysql_select_db("BASE DE DATOS",$link) OR DIE ("Error: No es posible establecer la conexión");

mysql_set_charset('utf8');

?>
Walau bagaimanapun, seperti biasa, terdapat cara lain untuk melakukan sesuatu: kita boleh menyimpan data yang sangat sulit ini dalam fail yang berbeza daripada fail yang melaksanakan fungsi tersebut , dan kemudian mengehadkan kebenaran fail tersebut.
Untuk melakukan ini, kita akan menggunakan fungsi `rtrim`, yang mengekstrak data daripada fail teks biasa. Fail `.txt` harus mengandungi satu data setiap baris , seperti ini:
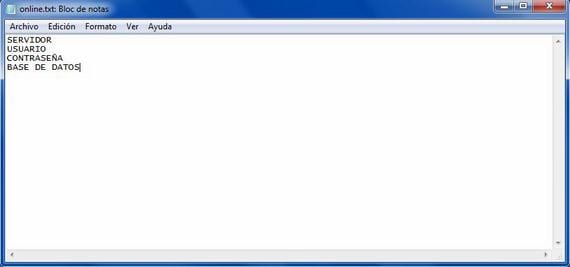
Fail .Txt
Dan kami akan mengekstrak data tersebut kemudian, dalam fail yang membuat sambungan:
<?php
$datos='datos.txt';
$todos_los_datos=file($datos);
$servidor=rtrim($todos_los_datos[0]);
$usuario=rtrim($todos_los_datos[1]);
$clave=rtrim($todos_los_datos[2]);
$basededatos=rtrim($todos_los_datos[3]);
$conectar=mysql_connect($servidor, $usuario, $clave);
mysql_select_db($basededatos, $conectar);
?>